
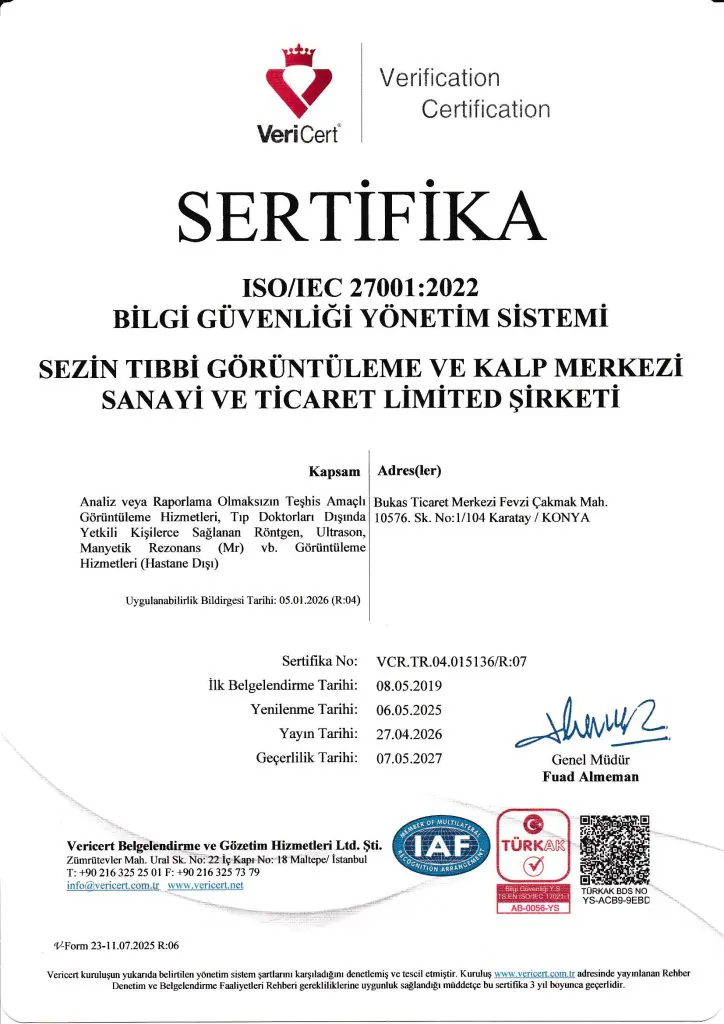
 ISO 27001:2022Bilgi Güvenliği Yönetim Sistemi
ISO 27001:2022
Bilgi Güvenliği Politikası
TS EN ISO 27001:2022 Bilgi Güvenliği Yönetim Sistemimiz; Bilişim Teknolojileri kapsamında sözleşmenin gözden geçirme aşamasından başlayarak ihale, iş geliştirme ve projelendirme, satın alma, hizmet sunma, teknik servis sağlama ve bunlara ait tüm operasyonlarda; insan, altyapı, yazılım, donanım, kuruluş bilgileri, üçüncü şahıslara ait bilgiler ve finansal kaynaklar içerisinde bilgi güvenliği yönetiminin sağlandığını göstermeyi ve risk yönetimini güvence altına almayı amaçlar.
Bu doğrultuda BGYS Politikamızın amacı;
- Bilgi Güvenliği Yönetim Sistemini sürekli iyileştirmek
- Bilgi varlıklarını yönetmek; varlıkların güvenlik değerlerini, ihtiyaçlarını ve risklerini belirlemek, güvenlik risklerine yönelik kontrolleri geliştirmek ve uygulamak
- Bilgi varlıkları, değerleri, güvenlik ihtiyaçları, zafiyetleri ve tehditlerin sıklıklarının saptanması için yöntemlerin çerçevesini tanımlamak
- Tehditlerin varlıklar üzerindeki gizlilik, bütünlük ve erişilebilirlik etkilerini değerlendirmeye yönelik bir çerçeve tanımlamak
- Risklerin işlenmesi için çalışma esaslarını ortaya koymak
- Hizmet verilen kapsam bağlamında teknolojik beklentileri gözden geçirerek riskleri sürekli takip etmek
- Ulusal ve uluslararası düzenlemelerden, yasal mevzuattan, anlaşmalardan ve kurumsal sorumluluklardan kaynaklanan bilgi güvenliği gereksinimlerini sağlamak
- Hizmet sürekliliğine yönelik bilgi güvenliği tehditlerinin etkisini azaltmak ve sürekliliğe katkıda bulunmak
- Bilgi güvenliği olaylarına hızla müdahale edebilecek ve etkisini en aza indirecek yetkinliğe sahip olmak
- Maliyet etkin bir kontrol altyapısı ile bilgi güvenliği seviyesini korumak ve iyileştirmek
- Kurum itibarını geliştirmek ve bilgi güvenliği temelli olumsuz etkilerden korumak
- Bilgi Güvenliği Yönetim Sisteminin sürekliliğini sağlamak